EU CRA RISK ASSESSMENT
把資安風險評估變成可追溯、可更新的產品管理流程
歐盟《網路韌性法案》(CRA)要求製造商在產品上市前完成資安風險評估,並以評估結果指導設計、開發、生產、交付及維護。
企業不能只在認證前製作一次報告;產品用途、元件、漏洞、控制措施與殘餘風險都必須留下證據,並在支援期間持續更新。
為什麼 CRA 合規要從資安風險評估開始?
資安風險評估是製造商在產品上市前的第一項核心工作,評估結果會決定產品須採取哪些資安要求與技術措施。它不是獨立表單,而是安全設計、符合性評估、技術文件及上市後漏洞處理的共同依據。
依歐盟執委會對製造商義務的說明,評估應涵蓋產品的規劃、設計、開發、生產、交付及維護階段。企業需證明已辨識合理可預見的風險,並依風險採取相稱的控制措施。
CRA 資安風險評估的範圍如何界定?
評估範圍應同時包含產品用途、完整產品邊界與生命週期。只掃描單一韌體檔案,卻忽略雲端服務、行動應用程式、更新機制、外部介面或第三方元件,通常無法完整說明產品風險。
預期與合理可預見用途
定義目標使用者、部署環境、操作權限、重要功能,以及可能出現但仍可合理預見的使用方式。
完整產品邊界
盤點硬體、韌體、軟體、通訊介面、雲端後端、應用程式、更新基礎設施與第三方依賴。
完整生命週期
涵蓋設計、生產、部署、操作、維護、更新、停產與支援終止,不只觀察交付當下。
哪些資料應在評估前先備妥?
- 產品架構、資料流、信任邊界與外部介面
- 預期使用情境、使用者角色與部署環境
- 韌體、軟體、開源與商用第三方元件清單
- 身分驗證、存取控制、加密、記錄與更新機制
- 已知漏洞、歷史事件、威脅情報與測試結果
- 產品支援期間、更新承諾與停產安排
CRA 資安風險評估 7 步驟
可執行的 CRA 風險評估可分為界定範圍、盤點資產、辨識威脅、評定風險、配置控制、確認殘餘風險及持續更新七個步驟。每一步都應指定負責人、輸入資料、判斷準則與輸出證據。
- 界定用途與邊界:記錄預期用途、合理可預見用途、使用環境、產品版本、介面與依賴服務。
- 盤點資產與資料:辨識關鍵功能、敏感資料、憑證、通訊路徑、更新機制及第三方元件。
- 辨識威脅與弱點:分析攻擊者、攻擊路徑、錯誤設定、設計缺陷、已知漏洞與供應鏈風險。
- 評定可能性與影響:以一致尺度評估利用條件及對機密性、完整性、可用性與人身安全的影響。
- 選擇控制措施:依風險採用安全設計、最小權限、加密、強化設定、漏洞修補、監控或其他措施。
- 確認殘餘風險與證據:驗證控制成效,記錄仍存在的風險、接受理由、測試結果與核准責任人。
- 核准並持續更新:建立版本與變更紀錄,在元件、用途、威脅、漏洞或支援條件改變時重新評估。
CRA 風險登錄表應記錄哪些欄位?
風險登錄表至少要能回答「哪個產品資產面臨什麼風險、如何評定、採取何種措施,以及誰核准殘餘風險」。下表可作為內部範本,再依產品與既有管理制度調整。
| 欄位 | 應記錄內容 | 證據範例 |
|---|---|---|
| 產品與資產 | 型號、版本、元件、功能、資料或介面 | 架構圖、SBOM、資料流圖 |
| 威脅與弱點 | 威脅事件、攻擊路徑、漏洞或不安全設計 | 威脅模型、掃描報告、測試紀錄 |
| 可能性與影響 | 評分、分級、假設條件與判斷理由 | 評估準則、事件資料、專家審查 |
| 原始風險 | 採取控制措施前的風險等級 | 風險矩陣或既定計算方法 |
| 控制措施 | 降低、避免、移轉或接受風險的處置 | 設計規格、程式碼變更、測試結果 |
| 殘餘風險 | 控制後的風險與接受依據 | 驗證報告、例外核准紀錄 |
| 責任與狀態 | 負責人、期限、版本、核准者與更新日期 | 工作單、變更紀錄、簽核紀錄 |
風險評估如何連結 CRA 技術文件?
技術文件應說明產品面臨的風險、採用的資安要求、選擇的標準或技術措施,以及驗證符合性的證據。風險項目、需求、設計控制、測試與殘餘風險之間應建立追溯關係。
| 風險管理輸出 | 對應技術文件 | 查核問題 |
|---|---|---|
| 產品範圍與用途 | 產品描述、版本、架構及使用說明 | 評估對象是否與上市產品一致? |
| 威脅與風險 | 資安風險評估及假設條件 | 是否涵蓋合理可預見的風險? |
| 安全要求 | 適用要求、標準與設計規格 | 每項高風險是否有對應處置? |
| 驗證結果 | 測試、掃描、審查與修補證據 | 措施成效是否可被重現? |
| 殘餘風險 | 例外、接受理由與簽核紀錄 | 決策者與適用版本是否明確? |
為什麼風險評估必須涵蓋產品全生命週期?
產品上市後仍會因新漏洞、元件更新、使用情境改變與攻擊手法演進而產生新風險。因此,企業需把風險評估接到變更管理、漏洞管理、更新發布與事件回應,而不是在上市前結案。
- 設計變更:新增介面、功能或權限時,重新檢查攻擊面與控制措施。
- 元件變更:升級開源或商用元件時,更新 SBOM、相依關係及漏洞狀態。
- 新漏洞出現:確認受影響版本、可利用條件、風險級別及修補優先順序。
- 部署情境改變:產品進入新市場或高風險環境時,調整假設與影響評估。
- 支援終止:明確通知使用者,保存必要文件,並處理仍存在的安全風險。
CRA 支援期間與文件保存怎麼規劃?
製造商須依產品預期使用時間及性質決定支援期間;一般原則不得短於五年,若產品預期使用期間少於五年則可依其預期使用期間設定。企業應在規劃階段評估更新能力、供應鏈支援及使用者可取得更新的方式。
技術文件及歐盟符合性聲明通常須自產品上市後保存十年,或保存至支援期間結束,以較長者為準。實際適用方式仍應依產品、CRA 條文、後續官方指引及專業法律意見確認。
- 文件化支援期間及其判斷依據
- 確認元件供應商與開源依賴的維護狀態
- 定義安全更新的產生、測試、簽署與發布流程
- 規劃使用者通知、更新取得及安裝說明
- 保存版本、風險、測試、修補與核准紀錄
SBOM 如何支援 CRA 供應鏈風險評估?
SBOM 能建立產品與第三方元件的可視性,但 SBOM 本身不等於完成風險評估。企業仍要判斷元件實際是否被產品使用、漏洞是否可利用、受影響版本有哪些,以及供應商是否提供修補。
歐盟執委會說明,製造商使用第三方元件時須進行適當盡職調查。實務上可將 SBOM 與漏洞情報、韌體分析、產品版本和風險登錄表連結,讓供應鏈風險可以持續追蹤。
| 管理問題 | SBOM 可提供 | 仍需額外判斷 |
|---|---|---|
| 產品用了什麼? | 元件、版本、授權與相依關係 | 清單是否完整且對應正確產品版本 |
| 是否存在漏洞? | 與 CVE 或漏洞情報的關聯線索 | 漏洞程式碼是否存在、可達及可利用 |
| 應如何處理? | 受影響產品與元件範圍 | 實際風險、修補方式、緩解及優先順序 |
| 證據如何保存? | 產品組成與版本基準 | 分析理由、控制驗證、核准與變更紀錄 |
CRA 風險評估常見的 6 個錯誤
最常見的問題不是缺少一份報告,而是評估範圍、證據與產品變更彼此脫節。以下情況會讓企業難以證明風險已被持續管理:
- 把一般 IT 組織風險評估直接當成產品資安風險評估
- 只依 CVSS 或 CVE 數量判斷風險,沒有分析產品情境
- 只評估自研程式碼,忽略韌體、雲端與第三方元件
- 控制措施沒有對應風險,測試證據也無法追溯
- 接受殘餘風險時未記錄理由、版本、期限與核准者
- 產品或元件變更後沒有重新評估並更新技術文件
DEVICE SECURITY & COMPLIANCE
ONEKEY 如何支援 CRA 風險與生命週期管理?
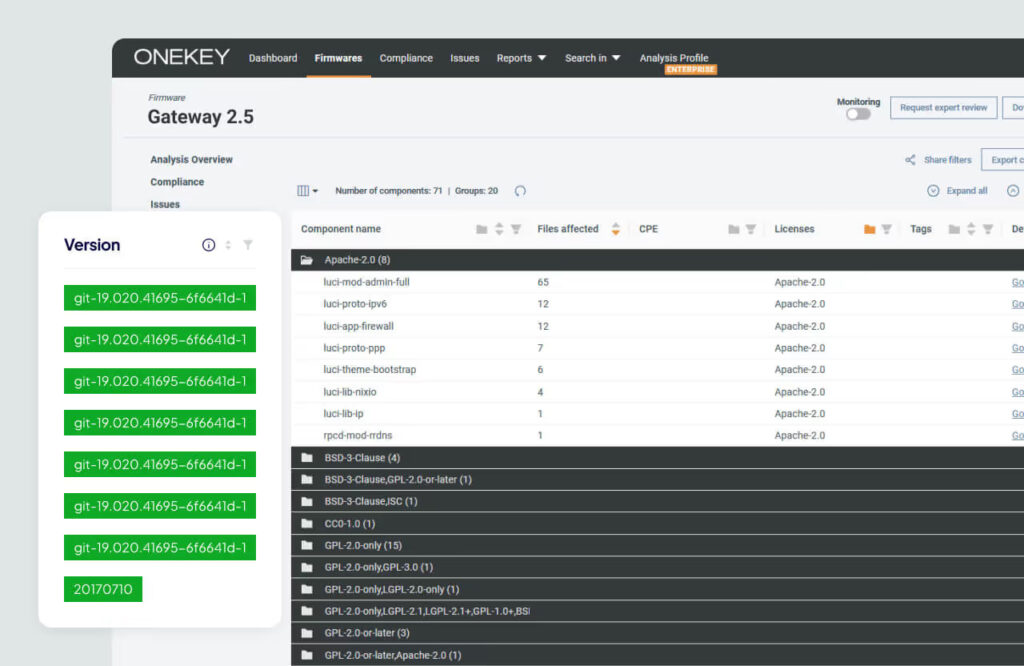
ONEKEY 可協助企業分析裝置韌體、辨識軟體元件、建立與管理 SBOM,並持續關聯新增漏洞資訊。團隊可藉此縮短產品組成盤點及漏洞影響範圍確認時間,並集中保存技術分析資料。
平台屬於技術分析與合規證據管理工具,不是認證機構,也不代表使用平台即可自動取得 CRA 合規。法規適用、風險接受與符合性判斷仍由企業及其專業顧問負責。
- 韌體二進位分析與元件辨識
- SBOM 建立、匯入與版本管理
- CVE 關聯與實際影響分析
- 持續監控與技術報告集中管理
CRA 資安風險評估常見問題
CRA 資安風險評估是什麼?
CRA 資安風險評估是製造商針對含數位元素產品,辨識預期及合理可預見使用情境下的威脅、弱點、影響與風險,並據此選擇安全控制措施、驗證成效及記錄殘餘風險的流程。
CRA 風險評估應在什麼時候完成?
製造商應在產品投放歐盟市場前完成初始風險評估,並將結果用於產品設計、開發、生產、交付及維護。產品、元件、用途、威脅或漏洞出現重大變化時,仍需重新評估。
只做漏洞掃描就算完成 CRA 風險評估嗎?
不算。漏洞掃描只能提供部分弱點資訊;完整評估還要界定產品用途與邊界、分析威脅及影響、選擇控制措施、確認殘餘風險,並保存可追溯的技術證據。
CRA 是否規定一定要用哪一種風險評分方法?
CRA 的重點是評估涵蓋產品相關風險,並依風險採取相稱措施;企業可採用適合產品與組織的既有方法,但應保持尺度一致、判斷可重現並留下依據。
SBOM 等於 CRA 風險評估嗎?
不等於。SBOM 說明產品包含哪些軟體元件,可支援漏洞及供應鏈追蹤;企業仍需判斷漏洞是否實際影響產品、風險高低、控制措施與殘餘風險。
風險評估需要涵蓋第三方元件嗎?
需要。製造商應對整體產品及第三方元件進行適當盡職調查,掌握元件版本、維護狀態、已知漏洞、實際影響與修補方式,不能只評估自行開發的程式碼。
CRA 產品支援期間一定是五年嗎?
一般原則是不少於五年;若產品預期使用期間少於五年,可依其預期使用期間設定。企業仍需依產品性質、使用者預期、後續官方規範與個案條件確認。
使用 ONEKEY 就能保證符合 CRA 嗎?
不能。ONEKEY 可支援韌體分析、SBOM、漏洞關聯、持續監控與技術證據整理,但不是認證機構,也不取代企業的風險決策、符合性評估或法律判斷。