EN 40000 與 CRA 合規:製造商必備的 SBOM、漏洞管理與證據清單
準備EN 40000與CRA合規,製造商需要建立能連結產品版本、風險判斷與處理紀錄的證據。重點包括風險評估、軟體物料清單(SBOM)、漏洞處理、修補驗證及必要的通報紀錄,並在產品變動後持續更新。 對產...
準備EN 40000與CRA合規,製造商需要建立能連結產品版本、風險判斷與處理紀錄的證據。重點包括風險評估、軟體物料清單(SBOM)、漏洞處理、修補驗證及必要的通報紀錄,並在產品變動後持續更新。 對產...
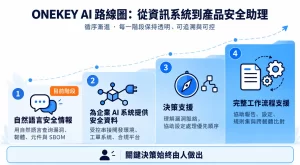
ONEKEY AI Agent 將自然語言查詢帶入韌體安全分析,讓團隊直接詢問漏洞、軟體元件與 SBOM,並依據平台既有分析資料理解風險。這項整合於 ONEKEY 平台的 AI 功能,協助使用者從大量...
VULNERABILITY INTELLIGENCE EUVD 漏洞資料庫是什麼?ONEKEY 如何強化 CRA 漏洞研判能力 EUVD 漏洞資料庫如何協助企業進行 CRA 漏洞研判?本文解析 EUV...
device-cybersecurity-compliance-platform-onekey-cra PRODUCT CYBERSECURITY ONEKEY Device Cybersecurit...
EN 40000系列如何協助企業落實CRA合規?本文從CRA合規到產品安全工程完整解析EN 40000橫向標準、風險管理、漏洞處理、通用安全控制與合規證據,帶你了解如何將CRA要求轉化為可執行的產品安全工程流程。