ONEKEY AI Agent 將自然語言查詢帶入韌體安全分析,讓團隊直接詢問漏洞、軟體元件與 SBOM,並依據平台既有分析資料理解風險。這項整合於 ONEKEY 平台的 AI 功能,協助使用者從大量技術紀錄中找到研判線索;漏洞確認、修復規劃與風險接受,仍由安全團隊負責。
對產品安全應變小組(PSIRT)、韌體工程師與產品負責人而言,取得掃描結果只是起點。真正需要回答的是:哪些發現與目前產品有關?依據在哪裡?下一步應該請開發團隊確認什麼?本文整理 ONEKEY AI Agent 的功能、使用限制與四階段 AI 路線圖,說明企業如何將對話式 AI 納入韌體安全工作。
本文依據提供文件及截至 2026 年 10 月 21 日查閱的 ONEKEY 官方資料整理。實際功能與可用範圍,請以所用平台版本、租戶設定及原廠說明為準。
ONEKEY AI Agent 是什麼?
ONEKEY AI Agent 是整合於 ONEKEY 平台的對話式 AI 功能,讓使用者以自然語言查詢韌體分析結果、漏洞資訊、軟體元件與軟體物料清單(Software Bill of Materials,SBOM),也能取得平台操作指引及 ONEKEY Query Language(OQL)查詢協助。
其資料基礎來自平台既有的韌體擷取、二進位分析、元件辨識與漏洞情報。使用者可以沿著問題追問,減少為了取得相關資訊而反覆切換頁面或查閱文件的操作。
理解這項功能時,應分清楚兩個層次:韌體分析負責產生發現與證據,AI Agent 則協助查詢、解釋與整理這些資料。對話回覆的價值,需要回到具體分析結果檢查。
五項韌體安全查詢與分析輔助能力
ONEKEY AI Agent 的主要應用,涵蓋漏洞說明、元件與 SBOM 查詢、頁面情境理解、OQL 查詢輔助及平台操作指引。這些能力讓不同經驗的使用者更容易取得資訊,並為後續技術確認建立起點。
1. 查詢 CVE 與漏洞相關資訊
使用者可詢問常見漏洞與暴露(CVE)的內容、嚴重程度、受影響元件,以及值得評估的緩解方向。AI Agent 可結合漏洞資料與目前韌體的分析情境,協助釐清需要進一步確認的條件。
例如,面對一項高嚴重性漏洞,可以追問「哪個元件與這項 CVE 有關?」或「有哪些證據能說明它與此韌體的關聯?」再由工程團隊檢查實際版本、設定與暴露情況。
2. 探索 SBOM 與軟體元件
SBOM 記錄產品中的軟體組成;AI Agent 則提供更容易查詢這些資訊的入口。使用者可探索已偵測到的元件、版本、相關漏洞,以及平台可取得的產品或韌體關聯。
這類查詢適合供應商韌體審查與元件盤點。例如,先確認某個開源元件是否存在,再檢查其版本與相關發現。可查到的範圍仍取決於分析資料是否完整及使用者權限。
3. 結合目前頁面的工作情境
在支援的頁面中,AI Agent 能帶入使用者正在查看的韌體、漏洞或元件資訊,讓問題更貼近目前任務。例如,開啟某韌體的 CVE 頁面後,可接續詢問其中的高風險項目。
部分頁面不提供完整情境;切換分析對象或韌體版本後,也應確認回覆引用的是正確資料。提問時補上韌體名稱、版本或 CVE 編號,有助於減少情境誤判。
4. 產生、解釋與調整 OQL 查詢
OQL 是 ONEKEY 平台的查詢語言。使用者可以描述想找的條件,請 AI Agent 協助建立查詢,或解釋既有語句的篩選邏輯,再依調查需求調整條件。
平台也在支援的 OQL 輸入欄位提供自然語言轉換。使用者應檢查產生的查詢是否符合目前欄位及調查目的;產生查詢語句與建立、套用正式分析規則,是不同的操作。
5. 取得平台操作與文件指引
AI Agent 可以運用產品文件回答功能與操作問題,例如如何找到某項功能、完成特定工作或查閱版本變更。對偶爾使用平台的產品與管理人員,這提供了接近工作現場的說明入口。
以分析證據為基礎,保留人工判斷
ONEKEY 將 AI Agent 定位為以證據為基礎的分析助手。韌體安全團隊應能從回覆追查到相關元件、漏洞紀錄或分析結果,再判斷這些資料是否足以支持處置決策。
依據 ONEKEY AI Agent 官方文件,目前 AI Agent 採唯讀設計,協助使用者找到與理解既有資料,不會代替使用者建立分析規則或新增自訂問題、CVE。這項邊界也適用於理解後續路線圖:未來規劃的工作流程能力,不能直接視為目前已提供的自動執行功能。
- 核對資料來源:檢查回覆對應的韌體、元件、漏洞與分析時間。
- 驗證技術條件:將版本、修補狀態、功能啟用情況與實際暴露面納入判斷。
- 保留人工複核:由負責人決定修復順序、緩解方式及風險接受條件。
以平台資料為基礎,仍不代表每則 AI 回覆都必然正確。AI 提出的整理與建議,應作為可查核的研判材料;企業也應保留處置決策與確認依據。
路由器韌體示例:從漏洞清單走向處置問題
提供文件以採用 OpenWrt 19.07.10、Linux 核心 4.14.275 的路由器韌體為示例。當使用者詢問優先處理項目時,示例中的 AI 回覆建議檢視核心與系統基線升級,並提醒漏洞匹配分數不足以單獨證明可利用性。
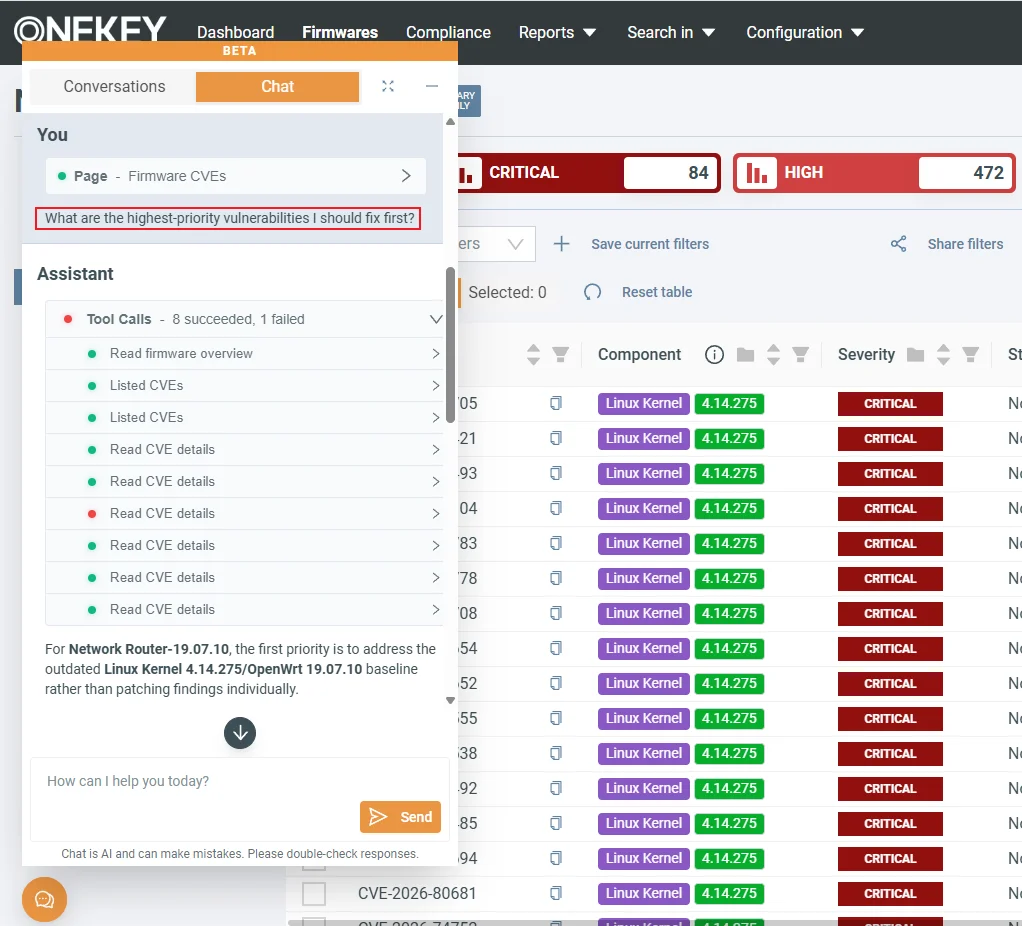
這個示例的重點,在於把大量漏洞紀錄轉換為可以與開發團隊討論的問題。若多項發現涉及相同老舊元件,團隊可以進一步評估共同原因、升級可行性與回歸測試範圍。
如何解讀此示例:上述版本與回覆來自提供文件中的展示情境,未在本文重新進行韌體測試。不能據此推定所有使用相同版本的裝置都有相同漏洞,也不能將升級方向直接當成特定產品的修復結論。
實際評估仍需檢查供應商是否回補修正、相關功能是否啟用、漏洞觸發條件是否成立,以及設備如何連網與部署。AI 能協助整理待確認項目,產品團隊則需以實際證據完成判斷。
ONEKEY 四階段 AI 路線圖
ONEKEY 於 2026 年 7 月公布四階段 AI 路線圖,從自然語言取得安全資訊,逐步朝企業系統串接、決策支援及完整工作流程輔助發展。核心原則是讓人員保有關鍵決策責任,並維持權限控制與操作可追溯性。
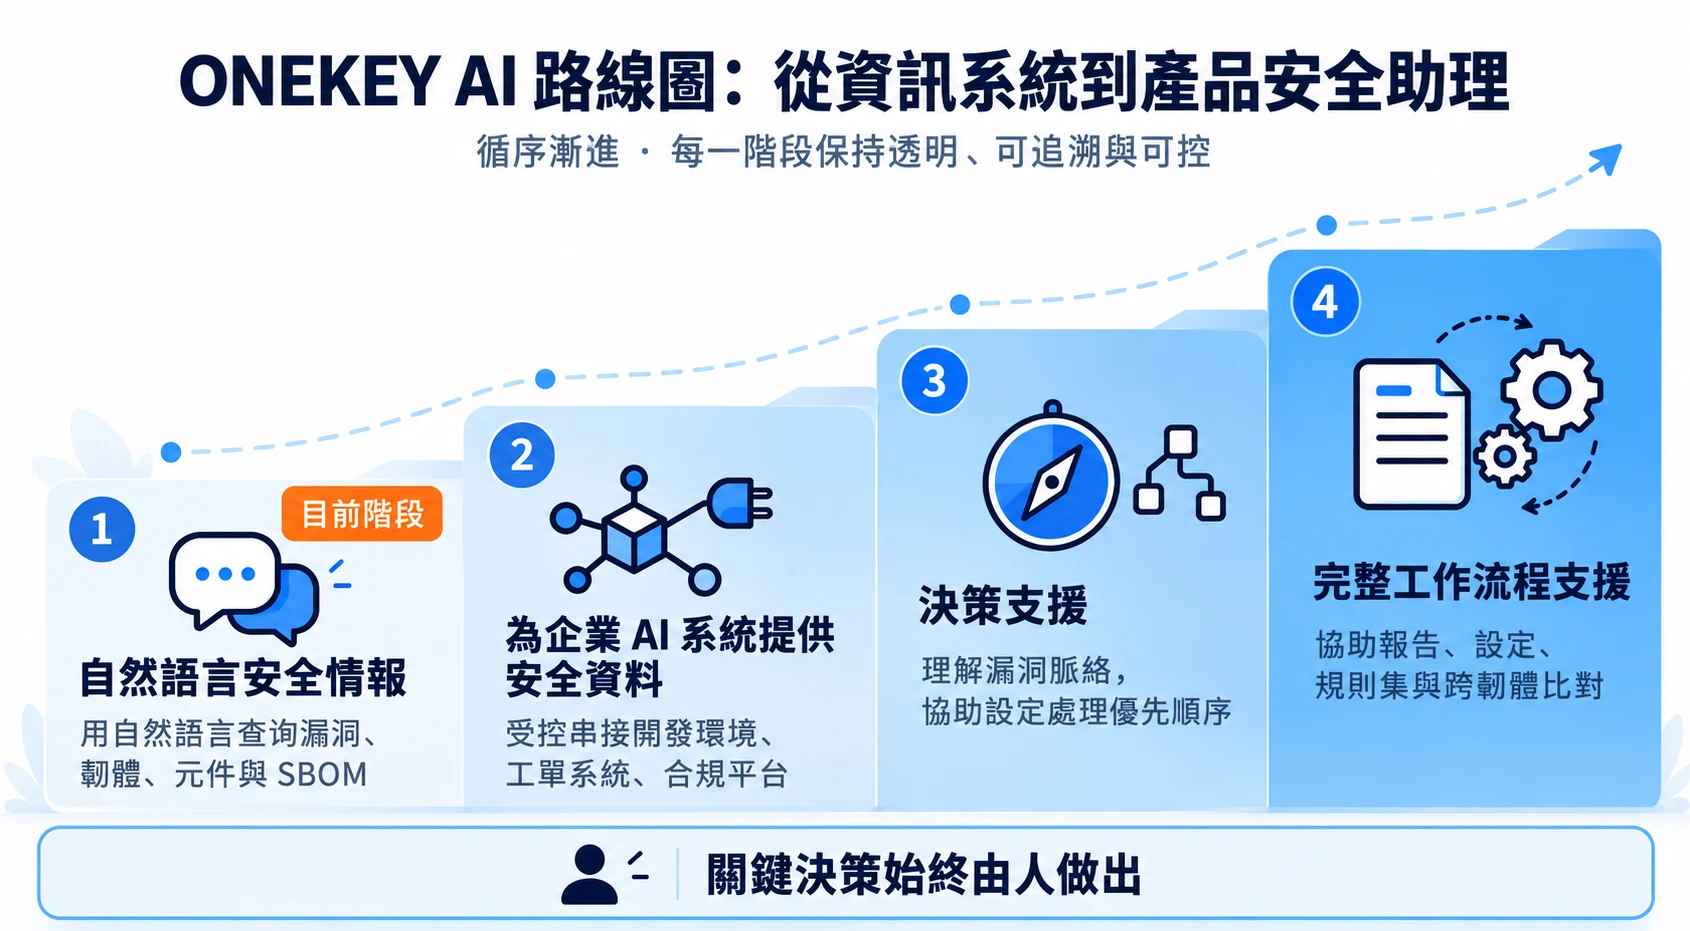
| 階段 | 發展方向 | 企業評估重點 |
|---|---|---|
| 第一階段:自然語言安全情報 | 查詢韌體、漏洞、元件、SBOM 與 OQL 資訊,協助理解分析證據。 | 確認目前版本的資料範圍、查詢權限與回覆可核查性。 |
| 第二階段:企業 AI 系統串接 | 規劃以受控方式,將安全資料提供給企業自有 AI、應用與工作流程。 | 檢查介接方式、角色權限與允許交換的資料。 |
| 第三階段:決策支援 | 規劃深化漏洞情境、元件影響與處置選項的理解,協助設定優先順序。 | 建立人工審核、決策依據與責任歸屬。 |
| 第四階段:完整工作流程支援 | 規劃協助報告、設定、歷史紀錄、分析設定與規則集,以及跨韌體比較。 | 確認授權邊界、操作紀錄與必要的核准機制。 |
此表依原廠公布的路線圖整理;第二至第四階段描述的是規劃方向,未在本文確認其完整交付狀態或時程。採購與導入時,應另行核對實際版本與交付範圍。
企業導入前的四個評估步驟
建議先以一份已完成分析的韌體與明確問題進行小範圍驗證,再評估是否擴大使用。以下為本文提出的導入建議,可協助團隊檢查資料品質、回答可核查性與實際工作價值。
- 確認分析基礎:選擇已成功完成分析的韌體,記錄版本與分析時間,確認元件及漏洞資料可供查閱。
- 設計具體問題:例如「這項 CVE 對應哪個元件?」或「請協助整理需要優先人工確認的項目」,讓回覆能對應可檢查的資料。
- 逐項驗證回覆:將答案與原始紀錄交叉比對,記錄情境錯誤、遺漏與需要追加證據的地方。
- 確認治理與使用範圍:由資安及 IT 團隊檢查啟用設定、角色權限、資料傳輸、模型服務安排與對話保存需求,再制定使用規則。
資料治理尤其需要事先確認。官方使用文件說明,對話、頁面情境與工具取得的資料可能傳送至模型 API,且可能包含韌體中的敏感內容;因此,不能把唯讀功能或平台內對話,直接理解成資料完全不離開企業環境。應依實際部署與合約安排完成評估。
導入成效可觀察找到證據所需時間、人工交叉比對負擔,以及提交開發團隊的問題是否更明確。若未實際測量,應避免宣稱固定的效率提升比例。
常見問題 FAQ
ONEKEY AI Agent 是獨立產品嗎?
ONEKEY AI Agent 是整合於 ONEKEY 平台的 AI 功能,使用平台既有的韌體安全資料與工作流程。實際啟用方式及可用範圍,需依平台版本與租戶設定確認。
使用 AI Agent 前,需要先完成韌體分析嗎?
若要查詢特定韌體的分析發現,需要先有可用分析資料。官方文件指出,問題與 CVE 查詢使用該韌體最近一次成功分析的結果;平台操作與文件問題則不一定需要特定韌體的分析結果。
AI Agent 能自動修補漏洞或建立分析規則嗎?
依目前官方使用文件,AI Agent 採唯讀設計,不會代替使用者修補韌體、建立分析規則或新增自訂問題與 CVE。它可協助理解資料與產生查詢,實際變更仍需由使用者透過適當流程執行。
生成 OQL 查詢後,還需要人工檢查嗎?
需要。應檢查查詢類型、篩選條件與結果是否符合調查目的。OQL 語句產生成功,不代表已完成漏洞確認,也不代表平台已自動建立正式分析規則。
企業可以控制誰能使用 AI Agent 嗎?
可以。官方文件提供租戶層級的啟用與停用設定,使用者也需要具備使用 ONEKEY AI Agent 的權限。企業應確認功能使用權限與韌體資料存取權限的配置符合內部管理需求。
AI Agent 的回答能直接作為合規證明嗎?
不能只憑 AI 對話回覆認定產品已符合要求。回覆可作為整理分析資訊的輔助材料,仍需核對原始證據、適用要求與審查程序,並由負責人確認相關文件與結論。
從分析證據到可採取的下一步
了解 ONEKEY 韌體安全與合規平台
若你的團隊正在評估韌體漏洞分析、SBOM 管理或產品資安流程,可先了解 ONEKEY 的整體平台能力,再依韌體類型、現有工具與資料治理需求,確認 AI Agent 的適用情境。
宏虹的產品介紹頁整理了 ONEKEY 韌體安全與合規平台資訊,並提供產品 Demo 入口。建議準備目標韌體、希望解答的問題及部署限制,作為後續需求討論的基礎。
查看 ONEKEY 平台功能與 Demo 資訊參考資料
本文以提供文件為基礎重整,並核對以下原廠資料;導入建議與評估步驟為本文整理,並非產品成效測試。
- ONEKEY AI Agent Brings AI to Firmware Security,2026 年 9 月 1 日。