EU CRA REPORTING OBLIGATIONS
從通報條件到最終報告,建立可執行的漏洞應變流程
自 2026 年 9 月 11 日起,製造商知悉含數位元素產品存在已被積極利用的漏洞,或發生影響產品安全的嚴重資安事件時,須依歐盟《網路韌性法案》(CRA)完成通報。
24 小時與 72 小時期限要求企業在資訊尚未完全明朗時,仍能快速確認產品、版本、影響範圍與處理狀態。因此,研發、產品資安應變小組(PSIRT)、法遵及供應鏈必須在事件發生前建立共同流程。
歐盟 CRA 漏洞通報義務已經開始適用
CRA 第 14 條的製造商通報義務已於 2026 年 9 月 11 日開始適用。當製造商知悉產品存在已被積極利用的漏洞,或發生嚴重影響含數位元素產品安全的事件時,必須在法定期限內通報。
這項義務不必等到 CRA 主要產品要求於 2027 年 12 月 11 日全面適用才開始。歐盟執委會也說明,通報要求可涵蓋在該日期前已於歐盟市場提供的含數位元素產品。
哪些漏洞與資安事件需要通報?
CRA 並非要求製造商通報每一個 CVE 或一般資安異常。製造商的主要法定通報對象是「已被積極利用的漏洞」及「嚴重影響含數位元素產品安全的事件」。
已被積極利用的漏洞
已有可靠證據顯示惡意行為者利用該漏洞。判斷時需結合威脅情資、利用證據、產品環境及受影響版本,而不是只看 CVE 是否存在。
嚴重資安事件
事件對含數位元素產品的安全造成嚴重影響。企業需依產品、資料、功能與使用者風險建立分級條件,並保存判斷依據。
不是所有安全問題
一般服務異常、沒有積極利用證據的漏洞,或不影響產品安全的事件,不應未經判斷就直接等同 CRA 法定通報事件。
哪些企業負有 CRA 通報責任?
第 14 條的主要通報責任由製造商承擔,供應鏈其他角色也可能負有通知、合作或確認義務。台灣企業應先確認產品以誰的名稱或商標進入歐盟市場,再界定內外部責任。
| 角色 | 主要責任方向 | 實務重點 |
|---|---|---|
| 製造商 | 通報已被積極利用的漏洞與嚴重資安事件 | 建立知悉時間、技術判斷與法定通報流程 |
| 授權代表 | 依書面委任協助指定合規作業 | 不當然取代製造商本身的全部義務 |
| 進口商 | 發現漏洞或不符合情況時通知製造商並採取相應措施 | 確保聯絡與產品追蹤管道可運作 |
| 經銷商 | 通知相關經濟營運者並配合風險處理 | 保留產品流向與溝通紀錄 |
| 開源軟體管理者 | 依 CRA 第 24(3) 條承擔特定通報義務 | 相關義務自 2027 年 12 月 11 日適用 |
CRA 的 24/72 小時與最終報告期限
初步警示須在知悉後 24 小時內提交,主要通報須在 72 小時內完成;最終報告期限則依漏洞或事件類型而不同。
| 通報階段 | 法定期限 | 主要目的 |
|---|---|---|
| 初步警示 | 知悉後 24 小時內 | 儘早提供事件或漏洞及已掌握的基本風險資訊 |
| 主要通報 | 知悉後 72 小時內 | 補充受影響產品、狀態、影響及初步處理資訊 |
| 漏洞最終報告 | 修正或緩解措施可用後,最遲 14 天內 | 說明分析結果、處理措施與修正狀態 |
| 嚴重事件最終報告 | 72 小時主要通報後 1 個月內 | 提交事件分析、影響與處理結果 |
「14 天」不是所有情況共用的期限。企業應先辨識通報類型,再依對應時點安排調查、緩解、修補與報告工作。
CRA 通報要送到哪裡?
製造商應透過 ENISA 建立的 CRA Single Reporting Platform(SRP)提交通報。通報會送交企業主要設立地所在成員國的 CSIRT;除特別例外情況外,資訊也會同步提供 ENISA,並依規定分享給相關成員國的 CSIRT。
SRP 已於 2026 年 9 月 11 日正式運作。企業應事先指定通報負責人與代理人,確認帳號、權限、聯絡資訊及非上班時間的處理方式,不宜在事件發生後才開始研究平台。
- 確認企業主要設立地及對應 CSIRT
- 完成 SRP 使用權限與負責人安排
- 準備主要及備援通報窗口
- 保存每次送出、補充及修正的紀錄
- 定期查看 ENISA 最新 FAQ、詞彙表與操作資料
24 小時內應該準備哪些資訊?
初步資訊尚未完全確認,不代表企業可以等待調查結束後才通報。為縮短資料彙整時間,企業應事先建立最小必要資訊範本,並依 SRP 當下欄位與法規要求更新。
- 通報企業、主要聯絡窗口及供應鏈角色
- 受影響的產品、型號、韌體或軟體版本
- 發現、接獲資訊及判定知悉的時間
- 漏洞或事件的初步技術描述
- 是否有惡意利用跡象及相關證據
- 已知的市場範圍、使用者與安全影響
- 已採取或預計採取的修補及緩解措施
- 後續調查、資訊更新及對外溝通安排
企業應如何建立 CRA 漏洞通報流程?
有效的 CRA 通報流程應串聯漏洞接收、產品定位、法律判斷、技術修補及證據保存。流程必須能在夜間、假日與跨時區情境下啟動,而不是只存在於書面政策。
- 接收資訊:整合研究人員、客戶、供應商、監控工具與內部團隊回報。
- 定位產品:確認受影響元件、韌體、版本、型號與市場範圍。
- 記錄知悉時間:保留來源、接收時間、驗證狀態與內部處理軌跡。
- 判斷通報條件:確認是否涉及積極利用或嚴重產品資安事件。
- 啟動跨部門決策:由 PSIRT、研發、產品、法遵及管理層共同處理。
- 提交通報:依 24/72 小時期限透過 SRP 送出當下可取得的資訊。
- 修補與溝通:完成緩解、更新、使用者通知及供應鏈協調。
- 結案與保存:提交最終報告,保存分析、決策、通報與修補證據。
研發、PSIRT、法遵與管理層如何分工?
CRA 通報不是法遵部門獨自完成的表單工作。法遵需要可靠的技術證據,研發也需要清楚的法規門檻與期限,才能在有限時間內做出一致決策。
| 團隊 | 主要工作 |
|---|---|
| 研發/產品 | 確認元件、版本、利用條件、實際影響及修補方式 |
| 資安/PSIRT | 接收漏洞、技術驗證、威脅分析、事件分級與協調處理 |
| 法務/法遵 | 判斷法規觸發條件、通報要求與其他法規影響 |
| 品質/供應鏈 | 聯繫供應商,追蹤第三方元件、影響版本與修正版 |
| 客服/公關 | 規劃使用者通知、外部說明與一致溝通內容 |
| 管理層 | 核准重大風險決策並提供跨部門資源 |
企業在事件發生前應準備什麼?
企業應在事件發生前完成產品、元件、窗口、平台與證據管理準備。以下清單可用於內部初步盤點:
- 已建立產品、型號、韌體及軟體版本清單
- 能快速確認產品使用的第三方與開源元件
- 已建立或取得可持續更新的 SBOM
- 已有正式的漏洞揭露政策與接收管道
- 明確定義企業知悉時間與升級條件
- 能在 24 小時內召集必要決策人員
- 已指定 SRP 通報負責人與代理人
- 可保存技術分析、法律判斷與修補證據
- 已建立使用者安全通知與更新機制
- 定期演練重大漏洞與事件通報流程
常見執行困難
企業最常遇到的問題包括產品版本無法追溯、SBOM 不完整、第三方元件資訊不足、CVE 數量過多、知悉時間未被記錄,以及研發、資安和法遵資訊不互通。若沒有事前流程,即使技術團隊能修補漏洞,也可能錯過通報期限或缺乏可稽核證據。
FIRMWARE SECURITY & COMPLIANCE
ONEKEY 如何支援漏洞監控與通報準備?
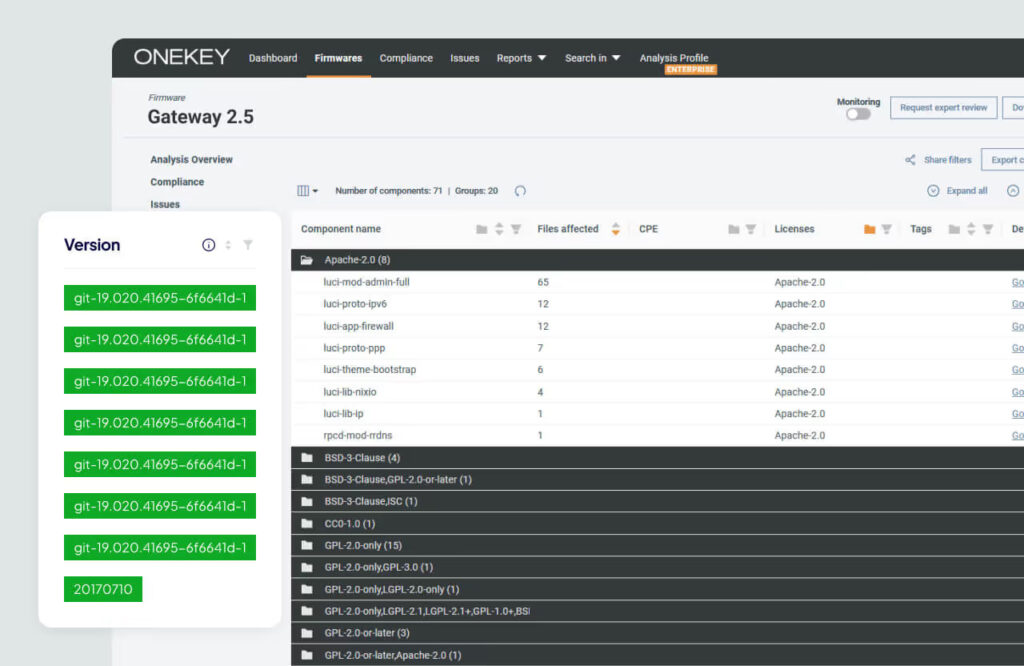
ONEKEY 可協助企業分析韌體、建立與管理 SBOM、持續關聯新增 CVE,並集中保存產品版本、漏洞影響及分析報告,讓團隊更快確認受影響範圍與技術證據。
平台提供的是技術分析與證據管理支援;漏洞是否符合 CRA 法定通報條件,仍須由企業依實際情況、官方指引及專業意見判斷。
- 韌體二進位分析與元件辨識
- SBOM 建立、匯入及持續監控
- CVE 關聯與實際影響分析
- 產品版本、風險與報告集中管理
FAQ
歐盟 CRA 漏洞通報常見問題
歐盟 CRA 漏洞通報義務何時開始?
製造商的 CRA 漏洞與嚴重資安事件通報義務已於 2026 年 9 月 11 日開始適用。
CRA 要通報所有漏洞嗎?
不需要。CRA 主要要求製造商通報已被積極利用的漏洞,以及嚴重影響含數位元素產品安全的事件。
CRA 的 24 小時期限從何時開始計算?
24 小時期限從製造商知悉符合通報條件的漏洞或嚴重資安事件時開始計算,因此企業需要明確記錄知悉時間與判斷過程。
24 小時與 72 小時分別要做什麼?
製造商需在知悉後 24 小時內提交初步警示,並在 72 小時內補充主要通報資訊,包括受影響產品、影響與處理狀態。
CRA 最終報告何時提交?
已被積極利用的漏洞須在修正或緩解措施可用後最遲 14 天內提交最終報告;嚴重事件則須在 72 小時主要通報後一個月內提交。
CRA 通報要提交到哪裡?
製造商應透過 ENISA 建立的 CRA Single Reporting Platform 提交通報,再由平台依規定送交主要設立地的 CSIRT、ENISA 與其他相關 CSIRT。
已在歐盟市場銷售的舊產品也要通報嗎?
可能需要。通報義務涵蓋已於歐盟市場提供的含數位元素產品,包括 CRA 主要義務在 2027 年全面適用前已上市的產品。
SBOM 如何協助 CRA 通報?
SBOM 能協助企業快速確認受影響元件、版本與產品範圍,並為漏洞分析、供應鏈聯繫及通報資料提供可追溯基礎。
ONEKEY 能自動判斷漏洞一定要通報嗎?
不能。ONEKEY 可支援韌體分析、SBOM、漏洞監控、影響評估與證據整理,但法定通報判斷仍須由企業依個案及 CRA 要求完成。